🗓️ Le 11 septembre 2026 : le Cyber Resilience Act entre en vigueur !
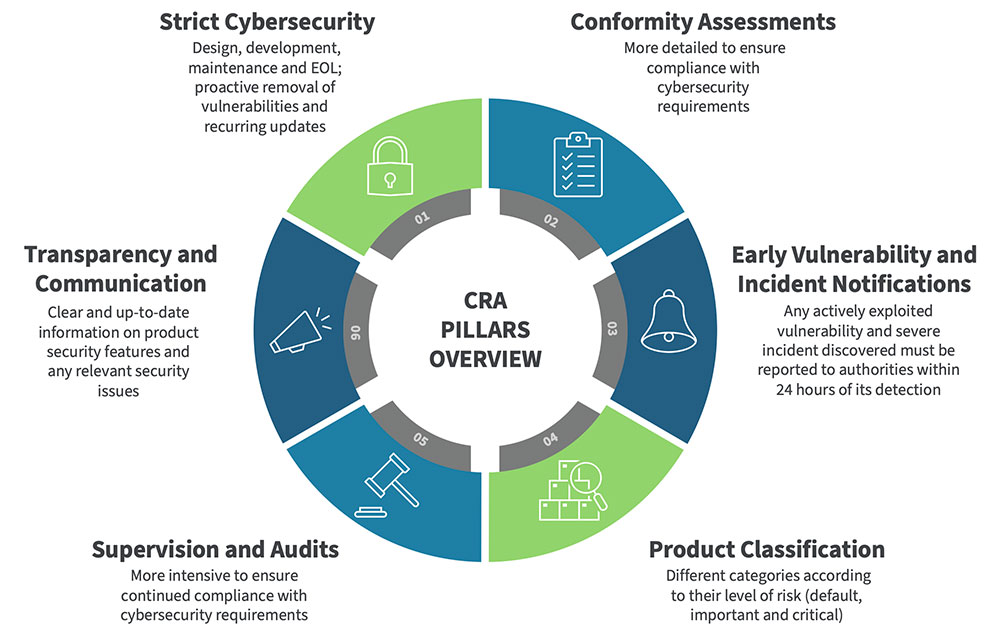
- Signalement des failles : Les fabricants devront informer sur les vulnérabilités activement exploitées dans un délai de 24 heures.
- Produits concernés : Routeurs, caméras, et autres objets connectés, même ceux achetés avant cette date.
- ✅ Obligation d’informer : Les utilisateurs seront alertés sur les failles de sécurité.
- 📅 À partir de décembre 2027 : Les fabricants devront indiquer une période de soutien d’au moins cinq ans sur leurs produits.
Ce règlement vise à renforcer la sécurité de vos objets connectés et à garantir la transparence auprès des consommateurs ! 💡
| Date Clé | Changement Apporté | Implications pour les Utilisateurs |
|---|---|---|
| 11 septembre 2026 | Obligation de signalement des vulnérabilités activement exploitées | Les fabricants doivent prévenir les utilisateurs en cas de faille de sécurité |
| 11 décembre 2027 | Période de support minimale de 5 ans | Affichage de la date de fin de support lors de l’achat |
| À partir du 11 septembre 2026 | Signalement d’incidents graves | Les utilisateurs seront informés des incidents graves affectant la sécurité |
| Dérogation de l’article 14 | Application aux produits existants | Le matériel déjà prévu doit se conformer à l’obligation de signalement |
| Normes de conformité | Produits visés par le règlement | Caméras, routeurs, dispositifs de sécurité, objets connectés etc. |
Le Cyber Resilience Act se profile à l’horizon, promettant de transformer le paysage des objets connectés à partir du 11 septembre 2026. Ce règlement européen, inscrit sous le numéro 2024/2847, va changer la manière dont les fabricants interagissent avec leurs produits et, surtout, avec nous, consommateurs. Dans cet article, nous allons explorer les véritables transformations qui en découlent et comment elles affecteront votre quotidien.
Transformations majeures du Cyber Resilience Act pour vos objets connectés
Le premier changement majeur introduit par le Cyber Resilience Act réside dans les obligations de signalement des vulnérabilités. À compter du 11 septembre 2026, les fabricants auront l’obligation d’informer les utilisateurs en cas de faille de sécurité détectée.
« Tout fabricant qui découvre une faille activement exploitée doit la signaler sous 24 heures »
Cette contrainte établit un cadre de responsabilité qui n’existait pas auparavant. Révolu le temps où l’on restait dans l’ignorance face à une vulnérabilité. Désormais, si votre routeur, votre caméra de sécurité ou même votre thermostat intelligent présente une faille, le fabricant doit vous en informer.
Qu’entend-on par faille « activement exploitée » ?
Il ne s’agit pas d’une simple hypothèse ou d’un avertissement théorique. Les failles qui doivent être signalées sont celles dont on sait qu’elles sont exploitées dans des attaques réelles. Cela signifie que si vous avez déjà installé des objets connectés chez vous, surveillez bien les notifications des fabricants après cette date.
Période de support et transparence accrue
Une autre transformation clé concerne la durée de support que les fabricants vont devoir annoncer. Le Cyber Resilience Act impose aux fabricants de garantir un support d’au moins cinq ans pour leurs produits, en clarifiant également la date de fin de support au moment de l’achat.
| Type d’appareil | Période de support minimum |
|---|---|
| Caméras connectées | 5 ans |
| Routeurs Internet | 5 ans |
| Systèmes de sécurité domestique | 5 ans |
Cela signifie que lors de l’achat d’un nouveau produit, les dates de support seront clairement mentionnées. Adieu au flou artistique dans lequel on naviguait jusqu’à présent. Un cautionnement de sérieux de la part des fabricants, et une véritable avancée pour vous, le consommateur.
Mon petit conseil
Pour vos futurs achats, pensez à vérifier les informations concernant la durée de support. Un fabricant transparent sur cette durée est un bon signe de réputation.
Autres exigences du Cyber Resilience Act
Au-delà des obligations de signalement et de support, plusieurs autres exigences émergent. Notamment, chaque mise à jour de sécurité diffusée doit rester accessible pendant au moins dix ans après publication, garantissant ainsi la pérennité de la sécurité des objets connectés.
Un cadre élargi pour les objets connectés
Le champ d’application du Cyber Resilience Act est significatif et englobe tout produit numérique conçu pour se connecter à Internet. Cela inclut des dispositifs variés tels que :
- Thermostats intelligents
- Ampoules connectées
- Assistants vocaux
- Aspirateurs robots
- Objets portables de santé
Il est crucial de noter que ce règlement permet également de mieux encadrer les produits sensibles, comme les systèmes de vidéosurveillance ou de sécurité domestique. À cet égard, le respect des nouvelles normes de sécurité va de pair avec la maintenance des produits en circulation.
Attention, une mise en garde
Bien que le Cyber Resilience Act instaure de nouvelles normes de sécurité, les appareils déjà installés chez vous restent souvent en dehors des nouvelles obligations liées à la conception. Je vous encourage donc à bien examiner l’état de sécurité de votre équipement existant.
Conclusion sur les transformations apportées par le Cyber Resilience Act
À partir du 11 septembre 2026, la transformation que subissent vos objets connectés grâce au Cyber Resilience Act touche la responsabilité des fabricants et clarifie la communication autour des failles de sécurité. L’engagement à fournir un support prolongé et à garantir des mises à jour de sécurité protège de manière significative les consommateurs dans un monde de plus en plus connecté.
Les Transformations à Attendre avec le Cyber Resilience Act
Le Cyber Resilience Act représente une avancée majeure dans la sécurité des objets connectés. À partir du 11 septembre 2026, les fabricants seront tenus de signaler les vulnérabilités activement exploitées dans leurs produits, ce qui marque un tournant inévitable vers une plus grande transparence et responsabilité. Cela constitue un changement nécessaire dans un secteur où les failles de sécurité affectent largement les utilisateurs, souvent sans qu’ils en aient connaissance. En exigeant des alertes rapides, le règlement vise à protéger les utilisateurs contre les menaces potentielles.
De plus, la portée du règlement s’étend au matériel acheté avant cette date. Ainsi, tout dispositif, qu’il s’agisse d’un routeur, d’une caméra ou d’un assistant vocal, sera concerné par ce dispositif légal. Les utilisateurs seront informés des risques et des mesures d’atténuation à prendre, apportant ainsi une nouvelle dimension de sécurité à l’expérience des consommateurs.
Par ailleurs, le véritable changement se manifestera d’une manière plus réglementée dès décembre 2027, lorsque les fabricants devront afficher de manière claire la durée de support des appareils. Cela permettra aux consommateurs de faire des choix informés, basés sur l’engagement des fabricants à maintenir la sécurité de leurs produits sur une période d’au moins cinq ans. La visibilité sur la durée de vie des produits rendra le marché des objets connectés plus fiable et accountable.
En somme, ces évolutions représentent un pas en avant significatif pour la sécurité numérique. Les utilisateurs pourront naviguer dans cet univers technologique avec plus de confiance, sachant que des réglementations strictes garantiront une meilleure protection de leurs données et de leur vie privée.